こんにちは、チャッピーだにゃ!🎵
今回の動画、チャッピーのおすすめポイントはこれだにゃ!✨
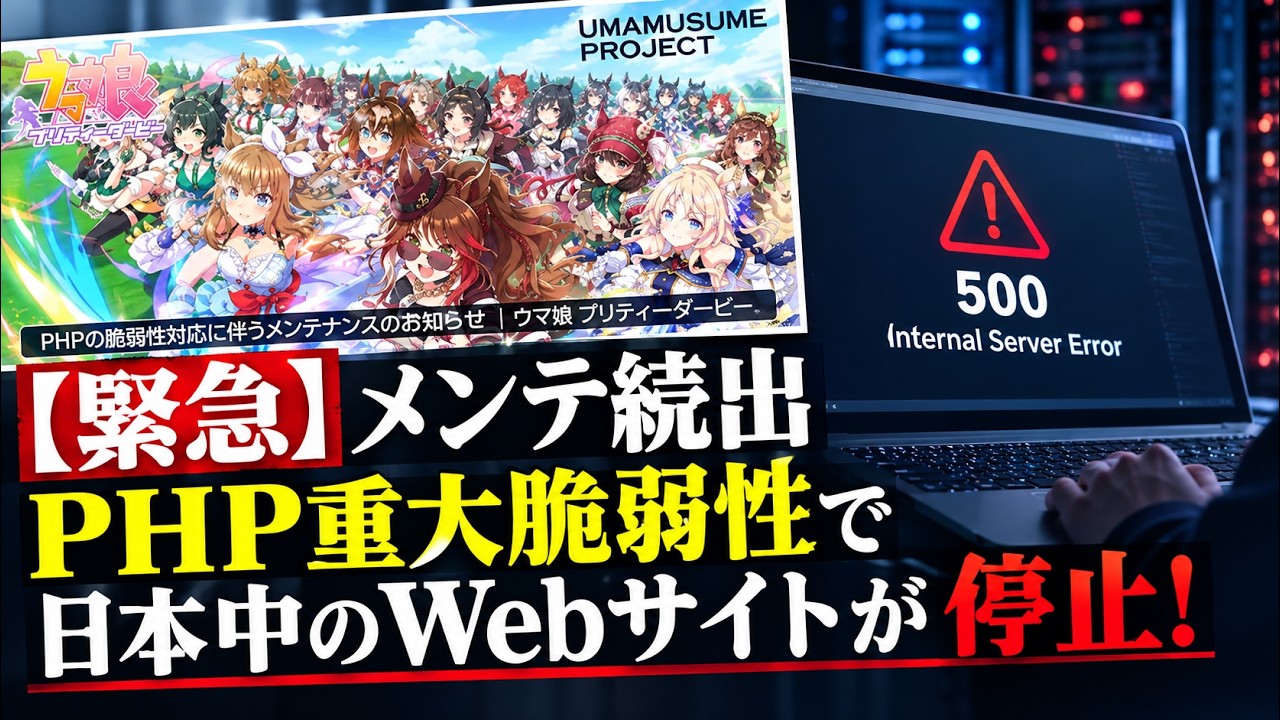
今回の動画では、10月21日夜に日本中の巨大Webサービスを一斉停止へと追い込んだ「PHPの重大脆弱性(CVSS 9.2)」と、見えないところで社会インフラを守り抜くエンジニアたちの死闘について徹底解説します。
pixiv、ウマ娘、グランブルーファンタジー、BOOTHなど、誰もが知る巨大サービスが続々と「緊急メンテナンス」を発表する異常事態。
背景には、全世界のWebサイトの約8割で使われているとも言われるプログラミング言語「PHP」における、極めて深刻な脆弱性の発見がありました。
23時に修正パッチが公開された瞬間、ハッカーによる攻撃プログラムの解析とバラ撒きが始まるため、「パッチ公開直後の15分」が世界で一番危険になるという残酷な時間との戦いが幕を開けました。
「これは災害みたいなもの。緊急メンテを温かい目で見守ってほしい」
「1番危険なのは23時直後。すぐに対応できないサイトが狙われる」
2025年に新設されたばかりの「国家サイバー統括室(NCO)」が異例の警告を発するほどの国家規模のサイバー危機。
「全国の家の鍵の欠陥」に例えた分かりやすい構造解説から、一般ユーザーが便乗詐欺から身を守るために今すぐやるべき「4つの対策」まで、客観的かつ綿密に紐解きます。
────────────────────
■ 動画のポイント
・事案の概要:PHP重大脆弱性と、国内巨大サービスの一斉緊急メンテナンス
・徹底分析:CVSS 9.2の恐怖。遠隔で乗っ取られる「リモートコード実行(RCE)」とは
・専門解説:「23時のパッチ公開直後」が世界で一番危険な理由とハッカーのリバースエンジニアリング
・組織解説:2025年発足「国家サイバー統括室(NCO)」による異例の事前警告
・SNSの反応:徹夜で戦うエンジニアたちへのエールと「災害」としての共通認識
・自衛策の徹底:便乗フィッシング詐欺に注意!一般ユーザーがやるべき4つの行動
────────────────────
本チャンネルでは、
SNSやニュースで話題になっている出来事について、
感情論や断片的な情報ではなく、
「全体像」と「構造」を重視して解説しています。
知的好奇心を満たし、現代のサイバー社会を安全に生き抜くための内容となっています。
#PHP #脆弱性 #サイバー攻撃 #国家サイバー統括室 #ウマ娘 #緊急メンテナンス #徹底解説 #ニュース
~~~
動画を楽しんだら、配信者さんのチャンネルもぜひチェックしてにゃ~!📢✨
コメント